
کامپیوتر کوانتومی و بیت کوین: آیا کوانتوم بیتکوین را هک میکند؟
فهرست مطالب۱۰ بخش
- کامپیوتر کوانتومی چیست؟ به زبان ساده
- امنیت بیت کوین روی چه چیزی بنا شده است؟
- ستون اول: امضای دیجیتال (کلید خصوصی و کلید عمومی)
- ستون دوم: تابع هش و اثبات کار
- کامپیوتر کوانتومی میتواند بیت کوین را هک کند؟
- الگوریتم شور: خطر جدی برای امضاها
- الگوریتم گروور: خطر کم برای هش و ماینینگ
- کدام بیت کوینها در خطر بیشتری هستند؟
- چه زمانی این تهدید جدی میشود؟
- کیوبیت فیزیکی و کیوبیت منطقی
- امروز کجا هستیم؟
- بیت کوین در برابر کوانتوم چه راهحلی دارد؟
- رمزنگاری پساکوانتومی آماده است
- پیشنهاد BIP-360 و قدمهای بعدی
- بحث داغ: با سکههای قدیمی چه کنیم؟
- دارندهی بیت کوین همین امروز چه کار کند؟
- سه اشتباه رایج دربارهی کوانتوم و بیت کوین
- سوالات متداول
- جمعبندی
این روزها زیاد میپرسند: «میگویند کامپیوتر کوانتومی بیت کوین را هک میکند؛ بفروشم؟» جواب کوتاه: کامپیوتر کوانتومی و بیت کوین رابطهی خطرناکی دارند، ولی نه امروز. کامپیوتر کوانتومیای که بتواند امضای بیتکوین را بشکند هنوز ساخته نشده است. اما اگر ساخته شود، از روی کلید عمومی، کلید خصوصی را پیدا میکند. برای همین برنامهنویسها از همین حالا دنبال قفل تازهاند.
در این راهنما با هم میبینیم کامپیوتر کوانتومی چیست، دقیقا کدام قسمت بیتکوین در خطر است و کدام نه، این خطر کی جدی میشود، شبکه چه راهحلی دارد و شما که بیتکوین دارید، همین امروز چه کار میتوانید بکنید. همه را ساده و با مثال میگویم.
کامپیوتر کوانتومی چیست؟ به زبان ساده
کامپیوتر معمولی، از گوشی شما تا بزرگترین سرورها، با «بیت» کار میکند. هر بیت یا صفر است یا یک؛ مثل کلید برقی که یا روشن است یا خاموش.
کامپیوتر کوانتومی به جای بیت از «کیوبیت» استفاده میکند. کیوبیت یعنی واحدی که به کمک قانونهای فیزیک ذرههای خیلی ریز کار میکند و میتواند تا لحظهی اندازهگیری، ترکیبی از صفر و یک باشد. وقتی چند کیوبیت با هم درگیر شوند، دستگاه میتواند بعضی معماهای ریاضی را با راهی کاملا متفاوت حل کند.
یک تشبیه ساده: فرض کنید در یک باغ بزرگ دنبال یک انگشتر گمشده میگردید. کامپیوتر معمولی وجب به وجب خاک را میکاود. کامپیوتر کوانتومی برای بعضی باغها، نه همه، نقشهای دارد که مستقیم شما را به جای انگشتر نزدیک میکند. نکتهی مهم همین «بعضی» است.
کامپیوتر کوانتومی برای همهی کارها سریعتر نیست. برای وبگردی و حساب و کتاب روزمره به درد نمیخورد. فقط برای چند نوع معمای خاص برتری بزرگ دارد. بدشانسی اینجاست که یکی از همین معماها، پایهی امضای دیجیتال بیتکوین است.
پس کامپیوتر کوانتومی «کامپیوتر خیلی سریعتر» نیست؛ ابزاری متفاوت است که چند قفل خاص را میتواند باز کند.
امنیت بیت کوین روی چه چیزی بنا شده است؟
برای اینکه بفهمیم خطر کجاست، باید بدانیم بیتکوین با چه چیزهایی امن میماند. دو ستون اصلی دارد که کارشان با هم فرق میکند.
ستون اول: امضای دیجیتال (کلید خصوصی و کلید عمومی)
هر کیف پول یک کلید خصوصی دارد؛ یعنی عددی خیلی بزرگ و محرمانه که فقط دست صاحبش است. از روی آن، یک کلید عمومی ساخته میشود که میشود به همه نشانش داد. هر بار که بیتکوین میفرستید، تراکنش را با کلید خصوصی امضا میکنید و شبکه با کلید عمومی امضا را بررسی میکند. اگر با این دو مفهوم آشنا نیستید، اول راهنمای کلید خصوصی و عمومی چیست را بخوانید.
ریاضی پشت این کار «رمزنگاری منحنی بیضوی» نام دارد. بیتکوین از دو روش امضا استفاده میکند: ECDSA از روز اول، و امضای شنور (Schnorr) که با بهروزرسانی Taproot در آبان ۱۴۰۰ اضافه شد. هر دو روی یک منحنی به نام secp256k1 کار میکنند. جزییات این کار را در مقالهی امضای دیجیتال در ارزهای دیجیتال توضیح دادهایم.
قلق این ریاضی یکطرفه بودنش است. ساختن کلید عمومی از کلید خصوصی در کسری از ثانیه انجام میشود. ولی برعکسش، یعنی پیدا کردن کلید خصوصی از روی کلید عمومی، برای کامپیوترهای معمولی بیشتر از عمر جهان طول میکشد. مثل خمیری که از آن نان پختهاید: نان پختن آسان است، برگرداندن نان به خمیر نه.
ستون دوم: تابع هش و اثبات کار
ستون دوم SHA-256 است؛ یک تابع هش که هر متنی را به یک اثر انگشت ۶۴ نویسهای تبدیل میکند. بیتکوین برای ساختن بلاکها و همان مسابقهی ماینرها که به آن اثبات کار میگویند، از این تابع استفاده میکند. آدرسهای بیتکوین هم معمولا هش کلید عمومیاند، نه خود آن.
پس امنیت بیتکوین دو قفل دارد: امضا که مال تکتک کیف پولهاست، و هش که مال کل شبکه است. کامپیوتر کوانتومی با این دو قفل رفتار یکسانی ندارد.
کامپیوتر کوانتومی میتواند بیت کوین را هک کند؟
جواب دقیق این است: یک کامپیوتر کوانتومی به اندازهی کافی بزرگ، قفل امضا را میشکند، ولی قفل هش را عملا نه. بیایید هر دو را جدا ببینیم.
الگوریتم شور: خطر جدی برای امضاها
سال ۱۹۹۴ ریاضیدانی به نام پیتر شور روشی منتشر کرد که به آن «الگوریتم شور» میگویند. این روش روی کامپیوتر کوانتومی، همان معمای یکطرفهی منحنی بیضوی را در زمان معقول حل میکند. یعنی اگر کسی کلید عمومی شما را داشته باشد و چنین دستگاهی هم داشته باشد، میتواند کلید خصوصیتان را بسازد و بیتکوین شما را بفرستد هر جا که بخواهد.
این فقط مشکل بیتکوین نیست. اتریوم و بیشتر ارزهای دیجیتال، و حتی بخش بزرگی از امنیت بانکها و اینترنت، به ریاضیهای مشابه تکیه دارند. فرق بیتکوین این است که تغییر دادنش کند است و صاحب ندارد که یکشبه تصمیم بگیرد.
الگوریتم گروور: خطر کم برای هش و ماینینگ
برای تابع هش، بهترین روش کوانتومی شناختهشده «الگوریتم گروور» است. این روش کار را فقط تا حدی آسان میکند: امنیت ۲۵۶ بیتی SHA-256 را در بدترین حالت به حدود ۱۲۸ بیت میرساند. ۱۲۸ بیت هنوز آنقدر بزرگ است که در عمل شکستنی نیست.
ماینینگ هم با کامپیوتر کوانتومی به هم نمیریزد. دستگاههای ماینر امروز در هر ثانیه میلیاردها هش میزنند و کامپیوترهای کوانتومی برای هر عمل خیلی کندترند. برای همین بیشتر پژوهشگران تهدید کوانتومی برای ماینینگ را دور و کوچک میدانند.
پس اگر روزی خطری بیاید، از در امضا میآید، نه از در هش. جدول زیر این را خلاصه میکند.
| بخش | ریاضی پشت آن | روش کوانتومی | میزان خطر |
|---|---|---|---|
| امضای تراکنشها | منحنی بیضوی (ECDSA و شنور) | الگوریتم شور | زیاد، اگر دستگاه بزرگ ساخته شود |
| آدرسهای هششدهی خرجنشده | هش کلید عمومی | الگوریتم گروور | کم، تا وقتی از آدرس خرج نکردهاید |
| ماینینگ و بلاکها | SHA-256 | الگوریتم گروور | کم |
| سقف ۲۱ میلیون واحد | قانون شبکه | ندارد | بیربط به کوانتوم |
یعنی ترس «همهی بیتکوینها یکجا دزدیده میشوند» دقیق نیست. خطر روی کیف پولهایی است که کلید عمومیشان بیرون افتاده است.
کدام بیت کوینها در خطر بیشتری هستند؟
اینجا مهمترین نکتهی این مقاله است. کلید عمومی همیشه جلوی چشم نیست. در بیشتر آدرسها، روی بلاکچین فقط هش کلید عمومی دیده میشود. هش مثل پردهای است که جلوی قفل کشیدهاند؛ دزد تا قفل را نبیند، نمیتواند برایش کلید بسازد.
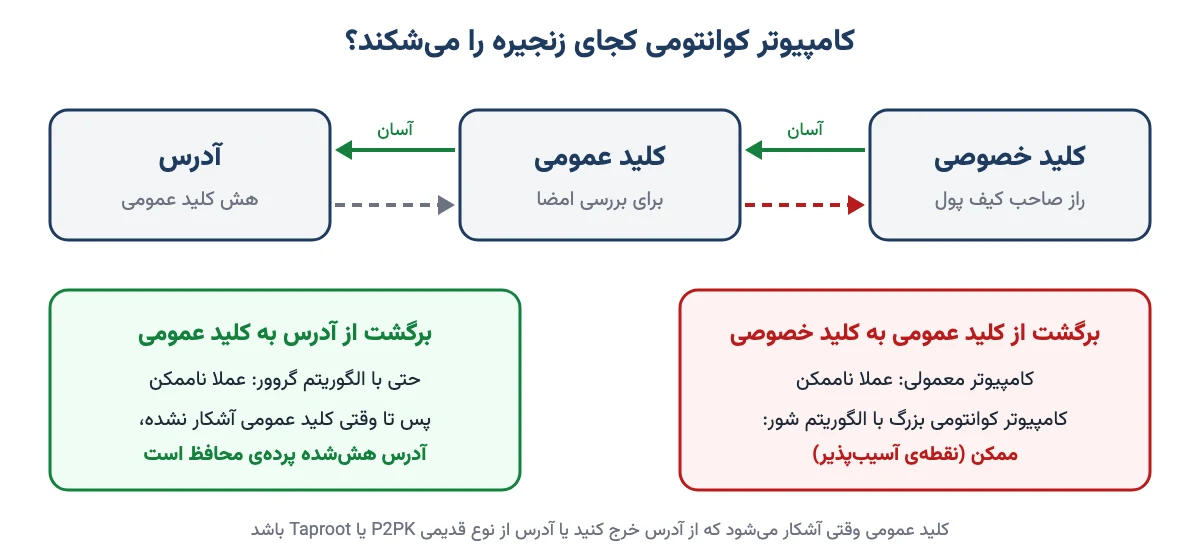
ولی این پرده در چند حالت کنار میرود:
- آدرسهای خیلی قدیمی (P2PK): در سالهای اول، بیتکوین مستقیم به کلید عمومی فرستاده میشد، نه به هش آن. بیشتر سکههای منسوب به ساتوشی ناکاموتو، حدود ۱٫۱ میلیون بیتکوین، در همین نوع آدرساند.
- آدرسی که از آن خرج کردهاید و باز در آن پول دارید: اولین بار که از یک آدرس بیتکوین میفرستید، کلید عمومیاش در تراکنش روی بلاکچین ثبت میشود و برای همیشه آنجا میماند. اگر باز در همان آدرس موجودی نگه دارید، پرده کنار رفته است.
- آدرسهای Taproot (شروع با bc1p): در این نوع، به خاطر طراحیاش، خود کلید عمومی (به شکل کمی تغییریافته) از همان اول روی زنجیره است.
- لحظهی خرج کردن: وقتی تراکنشی میفرستید، تا تایید شدن در بلاک بعدی (به طور میانگین حدود ۱۰ دقیقه) کلید عمومیتان در صف تراکنشها دیده میشود. مهاجم کوانتومی خیلی سریع شاید بتواند در همین فاصله تراکنش رقیب بسازد.
پژوهشها تخمین میزنند حدود یکسوم کل بیتکوینها، چیزی بین ۶٫۵ تا ۷ میلیون واحد، در آدرسهایی هستند که کلید عمومیشان آشکار است. بخش بزرگی از اینها سکههای قدیمی و احتمالا گمشدهاند که هیچکس نمیتواند جابهجایشان کند.
برای همین بعضیها نگرانند که اگر روزی این سکهها با کامپیوتر کوانتومی باز و یکجا فروخته شوند، قیمت ضربه بخورد. ماجرای سکههای ساتوشی همین است. پس خطر برای شما دو لایه دارد: کیف پول خودتان، و اثر احتمالی آن سکههای قدیمی بر بازار.
انواع آدرس و پیشوندهایشان را در راهنمای کیف پول بیت کوین با جزییات توضیح دادهایم.
چه زمانی این تهدید جدی میشود؟
هیچکس تاریخ دقیق را نمیداند و هر کس با قطعیت تاریخ بدهد، حدس میزند. ولی میتوانیم ببینیم امروز کجا هستیم و فاصله چقدر است.
کیوبیت فیزیکی و کیوبیت منطقی
اول یک نکته که بیشتر خبرها نمیگویند. کیوبیتهای امروز خیلی خطا دارند؛ با کوچکترین گرما یا لرزش به هم میریزند. برای یک «کیوبیت منطقی» سالم و قابل اعتماد، باید صدها کیوبیت فیزیکی را کنار هم گذاشت تا خطای هم را بگیرند. پس وقتی میشنوید «فلان تراشه ۱۰۰ کیوبیت دارد»، یعنی ۱۰۰ کیوبیت پرخطا، نه ۱۰۰ کیوبیت آمادهی حمله.
امروز کجا هستیم؟
بزرگترین تراشههای کوانتومی ساختهشده تا امروز در حد چند صد تا حدود هزار کیوبیت فیزیکیاند. مثلا تراشهی Willow گوگل که آذر ۱۴۰۳ معرفی شد، ۱۰۵ کیوبیت دارد. پیشرفت مهمش این بود که نشان داد با بزرگتر شدن تراشه، میشود خطا را کم کرد.
در طرف دیگر، برآورد «چند کیوبیت برای شکستن بیتکوین لازم است» مدام پایین آمده است. چند سال پیش برآوردها حدود ۲۰ میلیون کیوبیت فیزیکی بود. فروردین ۱۴۰۵ پژوهشگران گوگل مقالهای منتشر کردند که میگفت با فرضهای سختافزاری مشخص، کمتر از ۵۰۰ هزار کیوبیت فیزیکی (حدود ۱٬۲۰۰ تا ۱٬۴۵۰ کیوبیت منطقی) برای شکستن منحنی ۲۵۶ بیتی بیتکوین کافی است، و آن هم در حد چند دقیقه.
بیایید ساده حساب کنیم. اگر بهترین تراشهها حدود هزار کیوبیت پرخطا داشته باشند و نیاز حدود ۵۰۰ هزار کیوبیت باشد، هنوز حدود ۵۰۰ برابر فاصله داریم، و تازه آن کیوبیتها باید خیلی کمخطاتر از امروز باشند. فاصله زیاد است، ولی کمتر از چیزی است که پنج سال پیش فکر میکردیم.
| موضوع | وضعیت تا آبان ۱۴۰۵ |
|---|---|
| بزرگترین تراشههای ساختهشده | چند صد تا حدود هزار کیوبیت فیزیکی پرخطا |
| نیاز برای شکستن امضای بیتکوین (برآورد فروردین ۱۴۰۵) | کمتر از ۵۰۰ هزار کیوبیت فیزیکی با خطای کم |
| برآورد چند سال پیش | حدود ۲۰ میلیون کیوبیت فیزیکی |
| زمان تخمینی کارشناسان | بیشتر در دههی ۲۰۳۰ میلادی؛ کاملا نامطمین |
بیشتر کارشناسان امنیت میگویند چنین دستگاهی، اگر ساخته شود، احتمالا در دههی ۲۰۳۰ میلادی (حدود ۱۴۰۹ تا ۱۴۱۸) میرسد. پیشنویس راهنمای موسسهی ملی استاندارد و فناوری آمریکا (NIST) هم پیشنهاد میکند روشهای فعلی منحنی بیضوی از حدود ۲۰۳۰ کمکم کنار گذاشته شوند و تا ۲۰۳۵ دیگر استفاده نشوند.
پس خطر فوری نیست، ولی دور هم نیست. و مساله این است که جابهجا کردن بیتکوین به قفل تازه سالها طول میکشد؛ یکی از نویسندگان پیشنهاد اصلی، دستکم هفت سال تخمین زده است.
بیت کوین در برابر کوانتوم چه راهحلی دارد؟
خبر خوب این است که راهحل در اصل روشن است: قفل را عوض کنیم. یعنی امضای منحنی بیضوی را با روشی جایگزین کنیم که کامپیوتر کوانتومی هم نتواند بازش کند. به این روشها «رمزنگاری پساکوانتومی» میگویند.
رمزنگاری پساکوانتومی آماده است
مرداد ۱۴۰۳ موسسهی NIST آمریکا اولین استانداردهای رمزنگاری پساکوانتومی را منتشر کرد؛ از جمله دو روش امضا به نامهای ML-DSA و SLH-DSA. یعنی ریاضی قفل تازه وجود دارد و بانکها و شرکتهای بزرگ هم کمکم سراغش میروند.
ولی یک دردسر دارد: امضاهای پساکوانتومی خیلی بزرگترند. امضای امروز بیتکوین حدود ۶۴ تا ۷۲ بایت است؛ امضاهای پساکوانتومی چند هزار بایتاند، یعنی دهها برابر. در شبکهای که جای هر بلاک محدود است، این یعنی تراکنش کمتر در هر بلاک یا کارمزد بیشتر. برای همین برنامهنویسها با احتیاط جلو میروند.
پیشنهاد BIP-360 و قدمهای بعدی
هر تغییر در بیتکوین اول به شکل یک پیشنهاد رسمی به نام BIP نوشته میشود. اوایل ۱۴۰۵ (بهمن و اسفند ۱۴۰۴)، پیشنهاد BIP-360 به فهرست رسمی پیشنهادهای بیتکوین اضافه شد. این پیشنهاد نوع تازهای از آدرس به نام P2MR میسازد که همان ویژگی Taproot را دارد، ولی کلید عمومی را از اول روی زنجیره نمیگذارد.
این قدم اول است، نه راهحل کامل. BIP-360 هنوز فعال نشده، امضای تازه هم نمیآورد و سکههای قدیمی را هم خودبهخود جابهجا نمیکند. قدمهای بعدی، یعنی اضافه کردن یک امضای پساکوانتومی، هنوز در حد پیشنهاد و بحثاند.
این تغییرها معمولا با «سافت فورک» انجام میشوند؛ یعنی ارتقایی که نسخههای قدیمی نرمافزار را از شبکه بیرون نمیاندازد. فرق انواع فورک را جدا توضیح دادهایم.
بحث داغ: با سکههای قدیمی چه کنیم؟
سختترین سوال فنی نیست، اخلاقی است. پیشنهاد دیگری به نام BIP-361 میگوید بعد از یک مهلت طولانی، امضاهای قدیمی کنار گذاشته شوند؛ یعنی سکههایی که به آدرس امن نرفتهاند، شاید قفل شوند. موافقان میگویند بهتر است این سکهها قفل شوند تا اینکه دزد کوانتومی آنها را ببرد و بازار را بریزد.
مخالفان میگویند قفل کردن دارایی مردم با روح بیتکوین، یعنی «هیچکس نمیتواند پول شما را توقیف کند»، جور درنمیآید. هر دو طرف حرف منطقی دارند. این پیشنهاد تا امروز پیشنویس است و توافقی رویش نیست.
پس بیتکوین راهحل دارد، ولی هنوز آن را اجرا نکرده است. مسیر طولانی است و بیشترش به توافق آدمها بستگی دارد، نه به ریاضی.
دارندهی بیت کوین همین امروز چه کار کند؟
توصیهی من این است که نه بترسید، نه بیخیال باشید. امروز هیچ کامپیوتر کوانتومیای کیف پول کسی را خالی نکرده است. خطر واقعی امروز همان قدیمیهاست: هک شدن ارزهای دیجیتال با فیشینگ، کیف پول جعلی و لو رفتن عبارت بازیابی. ولی چند عادت ساده، هم امروز به دردتان میخورد و هم برای روز کوانتوم آمادهتان میکند:
- از یک آدرس دو بار استفاده نکنید. برای هر دریافت، آدرس تازه بگیرید؛ کیف پولهای خوب خودشان این کار را میکنند.
- بعد از خرج کردن از یک آدرس، باقیماندهی پول را در همان آدرس نگذارید. معمولا کیف پول خودش «آدرس باقیمانده» میسازد؛ مطمین شوید این گزینه روشن است.
- اگر مبلغ بزرگی را سالها نگه میدارید، آن را در آدرسی بگذارید که هنوز از آن خرج نشده است.
- خبرهای ارتقای شبکه را دنبال کنید. وقتی نوع آدرس مقاوم در برابر کوانتوم فعال شد، کیف پولها راه انتقال را میگذارند و آن موقع وقت جابهجایی است، نه با هر تیتر ترسناک.
- کلید خصوصی و عبارت بازیابی را مثل همیشه آفلاین نگه دارید؛ برای مبلغ بزرگ، کیف پول سختافزاری گزینهی امنتری است.
- اگر بیتکوینتان در حساب صرافی است، کلید دست خود صرافی است و جابهجایی آینده هم با آنهاست. این را بدانید و به همان اندازه به صرافی اعتماد کنید.
یک هشدار هم دارم. با هر تیتر کوانتومی، تبلیغ «کوین ضد کوانتوم» و «کیف پول کوانتومی» زیاد میشود. برچسب کوانتوم روی یک پروژه، دلیل امن بودن یا سودآور بودنش نیست. پیش از هر خریدی همان سوالهای همیشگی را بپرسید: چه کسی ساخته، چقدر نقدشونده است و چه کسی واقعا از آن استفاده میکند.
سه اشتباه رایج دربارهی کوانتوم و بیت کوین
- «کامپیوتر کوانتومی همهی بیتکوینها را یکجا میدزدد.» نه. حتی دستگاه بزرگ هم باید کلیدها را یکییکی بشکند و اول سراغ آدرسهایی میرود که کلید عمومیشان آشکار است.
- «کوانتوم ماینینگ را از کار میاندازد و شبکه میخوابد.» نه. هش و ماینینگ در برابر کوانتوم خیلی مقاومترند و خطر اصلی برای امضاهاست.
- «بیتکوین قابل تغییر نیست، پس محکوم به نابودی است.» نه. بیتکوین قبلا با سافت فورکهایی مثل SegWit و Taproot ارتقا گرفته است. تغییر کند است، ولی ممکن است.
برای اینکه تصویر کاملتری از این دارایی داشته باشید، راهنمای بیت کوین چیست را هم ببینید. قیمت روز بیتکوین و دیگر ارزها را هم در صفحهی قیمت ارزهای دیجیتال امروز میبینید.
سوالات متداول
کامپیوتر کوانتومی میتواند بیت کوین را هک کند؟
امروز نه. کامپیوتر کوانتومیای که بتواند امضای بیتکوین را بشکند هنوز ساخته نشده است. اگر روزی ساخته شود، با الگوریتم شور میتواند از روی کلید عمومی آشکار، کلید خصوصی را پیدا کند. برای همین برنامهنویسها از حالا روی امضای مقاوم در برابر کوانتوم کار میکنند.
بیت کوین در برابر کوانتوم چه راهحلی دارد؟
راهحل، عوض کردن امضای منحنی بیضوی با رمزنگاری پساکوانتومی است که استانداردهایش را NIST در مرداد ۱۴۰۳ منتشر کرد. پیشنهاد BIP-360 قدم اول را برمیدارد و نوع آدرسی میسازد که کلید عمومی را آشکار نمیکند. ولی هنوز فعال نشده و قدمهای بعدی در حد پیشنهادند.
چه زمانی تهدید کوانتومی برای بیت کوین جدی میشود؟
تاریخ دقیقی وجود ندارد. بیشتر کارشناسان دههی ۲۰۳۰ میلادی را محتمل میدانند، ولی کاملا نامطمین است. بهترین تراشههای امروز حدود هزار کیوبیت پرخطا دارند، در حالی که تازهترین برآورد برای شکستن بیتکوین کمتر از ۵۰۰ هزار کیوبیت کمخطاست.
آیا کامپیوتر کوانتومی ماینینگ بیت کوین را از کار میاندازد؟
بعید است. ماینینگ با تابع هش SHA-256 کار میکند و بهترین روش کوانتومی برای هش، یعنی الگوریتم گروور، فقط برتری محدودی دارد. دستگاههای ماینر امروز میلیاردها هش در ثانیه میزنند و کامپیوترهای کوانتومی در هر عمل خیلی کندترند.
کدام آدرسهای بیت کوین در برابر کوانتوم آسیبپذیرترند؟
آدرسهایی که کلید عمومیشان روی بلاکچین آشکار است: آدرسهای خیلی قدیمی P2PK مثل سکههای ساتوشی، آدرسی که از آن خرج شده و هنوز موجودی دارد، و آدرسهای Taproot. پژوهشها حدود یکسوم کل بیتکوینها را در چنین آدرسهایی میدانند.
برای محافظت از بیت کوین در برابر کوانتوم چه کار کنم؟
امروز کار فوری لازم نیست. از یک آدرس دو بار استفاده نکنید، باقیماندهی پول را در آدرسی که از آن خرج کردهاید نگه ندارید و خبرهای ارتقای شبکه را دنبال کنید. وقتی آدرس مقاوم در برابر کوانتوم فعال شد، دارایی را به آن منتقل کنید.
رمزنگاری پساکوانتومی چیست؟
رمزنگاری پساکوانتومی یعنی روشهای رمز و امضایی که روی کامپیوتر معمولی اجرا میشوند، ولی حتی کامپیوتر کوانتومی هم نمیتواند آنها را بشکند. نمونههایش ML-DSA و SLH-DSA هستند. عیبشان این است که امضاهایشان دهها برابر بزرگتر از امضای امروز بیتکوین است.
آیا سکههای ساتوشی با کامپیوتر کوانتومی دزدیده میشوند؟
اگر کامپیوتر کوانتومی به اندازهی کافی بزرگ ساخته شود و شبکه کاری نکند، این سکهها جزو اولین هدفها هستند، چون کلید عمومیشان آشکار است. برای همین پیشنهادی مثل BIP-361 مطرح شده که امضاهای قدیمی را پس از یک مهلت کنار بگذارد، ولی هنوز پیشنویس و بحثبرانگیز است.
جمعبندی
کامپیوتر کوانتومی تهدید واقعی برای امضای بیتکوین است، ولی تهدید امروز نیست. دستگاهی که بتواند این کار را بکند هنوز ساخته نشده و فاصلهی ما با آن زیاد است، هرچند هر سال کمتر میشود. قسمت آسیبپذیر امضاهاست، نه هش و ماینینگ، و بیشترین خطر روی آدرسهایی است که کلید عمومیشان آشکار شده است.
پس دفعهی بعد که تیتری مثل «بیتکوین در ۹ دقیقه شکسته شد» دیدید، سه سوال بپرسید: این دستگاه واقعا ساخته شده یا فقط برآورد است؟ چند کیوبیت سالم لازم دارد؟ و شبکه برای ارتقا به کجا رسیده؟ تصمیم نهایی برای نگهداشتن یا فروختن با خودتان است، ولی با ترس تصمیم نگیرید.