
درینر ارز دیجیتال چیست؟ کلاهبرداری تخلیه کیف پول با یک امضا و راه جلوگیری
فهرست مطالب۱۲ بخش
- درینر ارز دیجیتال چیست؟ به زبان ساده
- چطور کیف پول با یک امضا خالی میشود؟
- انواع امضای مخرب: درینر از چه راهی وارد میشود؟
- Approve نامحدود چرا اینقدر خطرناک است؟
- چقدر رایج است؟ درینر یک صنعت است، نه یک آدم
- نشانههای سایت درینر چیست؟
- پنجرهی امضا را چطور بخوانیم؟
- مجوزهای توکن را چطور لغو کنیم؟ (Revoke)
- چطور از درینر جلوگیری کنیم؟ ۸ عادت ساده
- اگر درینر کیف پولم را خالی کرد چه کنم؟
- اشتباههای رایجی که راه را برای درینر باز میکند
- سوالات متداول
- جمعبندی: درینر ارز دیجیتال با یک «نه» شکست میخورد
خیلیها پیام میدهند و میگویند: «من عبارت بازیابیام را به هیچکس ندادم، ولی یکشبه کیف پولم خالی شد. چطور ممکن است؟» جواب معمولا یک کلمه است: درینر. درینر ارز دیجیتال (Crypto Drainer) یعنی یک سایت جعلی و یک قرارداد هوشمند مخرب که شما را وادار میکند یک «اجازه» یا «امضا» در کیف پولتان تایید کنید؛ بعد با همان امضا، بیآنکه رمز یا ۱۲ کلمه را داشته باشد، توکنها و NFTهای شما را برمیدارد.
درینر در فارسی یعنی «تخلیهکننده». اسمش خوب حال آدم را میگوید: کیف پول را مثل یک لولهی باز خالی میکند. در این راهنما با هم میبینیم این کلاهبرداری چطور کار میکند، چرا یک کلیک کافی است، سایت درینر را از کجا بشناسیم و مجوزهای قدیمی توکن را چطور لغو کنیم.
درینر ارز دیجیتال چیست؟ به زبان ساده
برای فهمیدن درینر، اول باید بدانیم کیف پول ارز دیجیتال چطور «اجازه» میدهد. فرض کنید در کیف پولتان تتر دارید و میخواهید در یک صرافی غیرمتمرکز آن را با ارز دیگری عوض کنید. آن صرافی یک قرارداد هوشمند است، یعنی برنامهای که روی بلاکچین اجرا میشود. این برنامه برای برداشتن تتر شما، اول از شما اجازه میخواهد.
این اجازه شبیه چکی است که امضا میکنید و دست کسی میدهید. اگر مبلغ چک را بنویسید، گیرنده فقط همان مبلغ را میتواند بگیرد. ولی اگر چک را سفیدامضا بدهید، هر مبلغی بخواهد پر میکند. درینر دقیقا دنبال همین چک سفیدامضاست.
پس فرق درینر با هک معمولی این است: در هک، دزد کلید خانه را میدزدد. در درینر، خودتان در را باز میکنید و به دزد میگویید «بفرمایید». کیف پول هم ایرادی ندارد؛ فقط همان کاری را انجام داده که شما تایید کردهاید.
چطور کیف پول با یک امضا خالی میشود؟
بیشتر درینرها یک مسیر تکراری دارند. اگر این مسیر را یک بار خوب ببینید، دفعهی بعد از همان قدم اول بویش را حس میکنید.
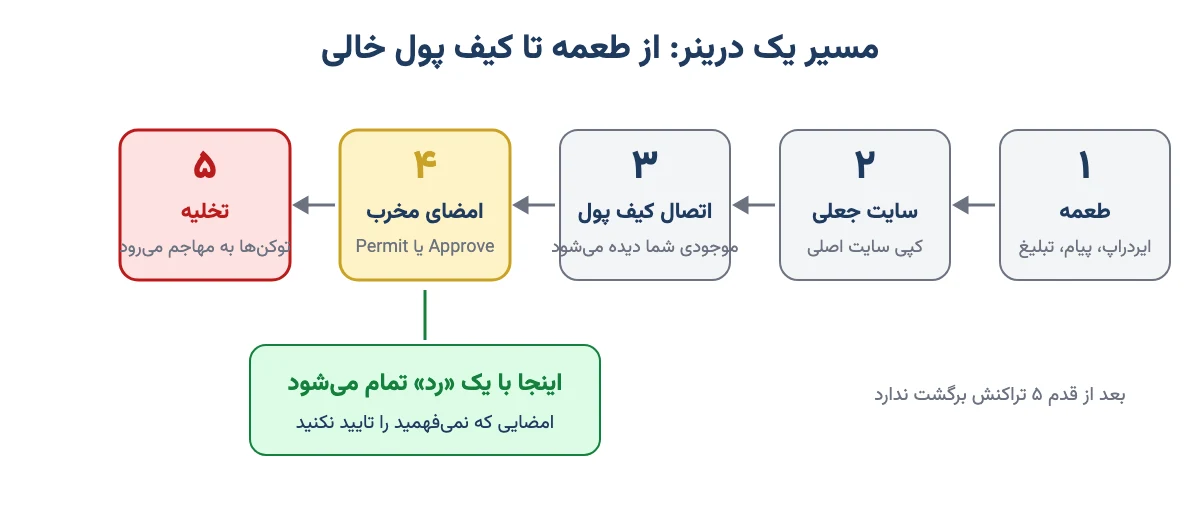
- طعمه: پیامی در تلگرام، توییتی از یک حساب شبیه حساب رسمی، تبلیغ گوگل، یا ایمیلی با تیتر «ایردراپ شما آماده است». گاهی هم یک NFT یا توکن ناشناس خودبهخود در کیف پولتان پیدا میشود که نوشته «برای دریافت جایزه به این سایت بروید».
- سایت جعلی: نشانیای که با سایت اصلی فقط یک حرف فرق دارد. ظاهرش کپی کامل است؛ لوگو، رنگ و حتی قفل HTTPS هم دارد.
- اتصال کیف پول: سایت میگوید «کیف پول را وصل کنید». خود اتصال معمولا خطری ندارد، چون فقط نشانی و موجودی شما را میبیند. ولی همین کافی است تا درینر بفهمد چه دارید و از گرانترین دارایی شروع کند.
- درخواست امضا: پنجرهای باز میشود با دکمهی «تایید» یا «امضا». روی سایت نوشته «برای دریافت ایردراپ» یا «برای تایید هویت». ولی در واقع شما دارید اجازهی خرج نامحدود، یا یک امضای خاص به نام Permit، را به قرارداد مهاجم میدهید.
- تخلیه: چند ثانیه یا چند ساعت بعد، قرارداد مهاجم توکنها را از کیف پول شما به کیف پول خودش میبرد. معمولا هم بلافاصله آنها را چند بار جابهجا میکند تا ردشان گم شود.
تراکنش روی بلاکچین برگشت ندارد. نه پشتیبانی هست، نه بانکی که جلوی چک را بگیرد. پس تنها جایی که میشود جلوی درینر را گرفت، همان لحظهی امضاست.
انواع امضای مخرب: درینر از چه راهی وارد میشود؟
همهی امضاها یک شکل نیستند. بعضی تراکنش واقعیاند و کارمزد شبکه میخواهند، بعضی فقط یک پیام امضاشدهاند و هیچ هزینهای ندارند. همین «بیهزینه بودن» خیلیها را گول میزند: «کارمزد نخواست، پس چیزی از من کم نمیشود». این جدول رایجترین راهها را کنار هم گذاشته است.
| نوع امضا | به زبان ساده یعنی | کارمزد شبکه دارد؟ | خطرش |
|---|---|---|---|
| Approve نامحدود | به این قرارداد اجازه میدهم هر مقدار از این توکن را خرج کند | بله | تا وقتی لغوش نکنید باز میماند، حتی سالها بعد |
| Permit و Permit2 | همان اجازه، ولی به شکل یک پیام امضاشده بیرون از شبکه | نه | چون کارمزد نمیخواهد، بیخطر به نظر میرسد؛ بزرگترین دزدیهای اخیر از همین راه بوده |
| setApprovalForAll | اجازهی جابهجایی همهی NFTهای یک مجموعه | بله | همهی NFTهای آن مجموعه یکجا میرود |
| انتقال مستقیم | تراکنشی که روی سایت «دریافت جایزه» نام دارد ولی در واقع ارسال است | بله | موجودی همان لحظه میرود |
| تغییر مالک یا مجوز حساب | در بعضی شبکهها مثل ترون، اختیار حساب به نشانی دیگری داده میشود | بله | کیف پول عملا مال مهاجم میشود، حتی اگر ۱۲ کلمه دست شما باشد |
| امضای واگذاری حساب | بعد از بهروزرسانی اتریوم در اردیبهشت ۱۴۰۴، کیف پول معمولی میتواند اجرای کارهایش را به یک قرارداد بسپارد | بستگی دارد | اگر قرارداد مخرب باشد، چند انتقال را یکجا انجام میدهد |
پس قاعده ساده است: «کارمزد نخواست» یعنی «بیخطر است» نیست. هر امضایی که متنش را نمیفهمید، میتواند همان چک سفیدامضا باشد.
Approve نامحدود چرا اینقدر خطرناک است؟
بیشتر سایتهای دیفای، حتی سایتهای سالم، برای راحتی کار اجازه را «نامحدود» میخواهند تا هر بار از شما نپرسند. این یعنی اگر آن قرارداد روزی هک شود، یا از اول مال یک کلاهبردار باشد، به همهی موجودی آن توکن دسترسی دارد. در مقالهی استاندارد ERC-20 و TRC-20 دیدیم که دو کار approve و transferFrom در خود توکن ساخته شدهاند؛ درینر از همین امکان قانونی به نفع خودش استفاده میکند.
مثال فرضی: فرض کنید پارسال برای امتحان یک بازی کریپتویی به سایتش اجازهی نامحدود روی تتر دادید و فراموش کردید. امروز ۲۰۰ میلیون تومان تتر در همان کیف پول دارید. اگر آن سایت دست مهاجم بیفتد، هر ۲۰۰ میلیون در دسترس است، نه فقط آن مبلغ کوچکی که پارسال بازی کردید. پس مجوز قدیمی مثل کلید یدکیای است که دست همسایهی سابق مانده.
چقدر رایج است؟ درینر یک صنعت است، نه یک آدم
درینرها امروز مثل یک کسبوکار کار میکنند. سازندهی ابزار، بستهی آمادهی سایت جعلی و قرارداد مخرب را به کلاهبردارهای دیگر اجاره میدهد و از هر دزدی درصدی برمیدارد. به این مدل «درینر بهعنوان خدمت» میگویند. برای همین وقتی یک گروه بسته میشود، چند گروه تازه جایش را میگیرند.
طبق گزارش سالانهی شرکت امنیتی Scam Sniffer، در سال ۲۰۲۵ میلادی حدود ۸۴ میلیون دلار از بیش از ۱۰۶ هزار قربانی در شبکهی اتریوم و شبکههای مشابه با فیشینگ و درینر دزدیده شد. این عدد ۸۳٪ کمتر از سال قبلش بود که حدود ۴۹۴ میلیون دلار گزارش شده بود. ولی دو نکته مهم است: بزرگترین دزدی تکی همان سال، حدود ۶٫۵ میلیون دلار، از یک امضای Permit بود؛ و میانگین ضرر هر قربانی به حدود ۷۹۰ دلار رسید. یعنی درینرها حالا بیشتر سراغ آدمهای معمولی با کیف پول کوچک میروند.
۷۹۰ دلار برای خیلی از خانوادههای ایرانی پسانداز چند ماه است. پس این خطر فقط برای نهنگها نیست؛ دقیقا برای من و شماست.
نشانههای سایت درینر چیست؟
سایت درینر معمولا خیلی شیکتر و قانعکنندهتر از آن است که فکر میکنید. ولی تقریبا همیشه چند نشانه دارد. این چکلیست را پیش از هر امضا مرور کنید:
- عجله: «فقط ۱۰ دقیقه وقت دارید»، «ظرفیت در حال پر شدن است». سایت سالم معمولا شما را هل نمیدهد.
- جایزهی بیدلیل: ایردراپی که هیچوقت در آن ثبتنام نکردید، یا توکنی که خودبهخود به کیف پولتان آمده.
- نشانی کمی متفاوت: یک حرف اضافه، یک خط تیره، پسوند دیگر یا حروفی که شبیه هماند. قفل HTTPS فقط یعنی ارتباط رمز شده، نه اینکه سایت اصل است.
- پیوند از جای نامعتبر: پیام خصوصی، کامنت زیر پست، تبلیغ بالای نتیجهی جستوجو یا گروهی که «پشتیبان» آن به شما پیام داده.
- امضای بیربط: برای «دیدن» جایزه یا «تایید هویت» امضا میخواهد. دیدن چیزی روی بلاکچین هیچوقت امضا لازم ندارد.
- درخواست پشت سر هم: اگر یک امضا را رد کنید، فورا امضای دیگری برای توکن دیگری میخواهد.
- هشدار کیف پول: بعضی کیف پولها پیش از امضا شبیهسازی میکنند و مینویسند چه چیزی از کیف پولتان خارج میشود. اگر نوشته «همهی تتر» یا «همهی NFTها»، دست نگه دارید.
در مقالهی فیشینگ ارز دیجیتال چیست روشهای کلی ساختن سایت جعلی را مفصل گفتهایم. درینر در واقع نسل تازهی همان فیشینگ است: دیگر رمز شما را نمیخواهد، امضای شما را میخواهد.
پنجرهی امضا را چطور بخوانیم؟
توصیهی من این است: هر پنجرهای که کیف پول باز میکند را مثل قراردادی ببینید که زیرش را امضا میکنید. کسی قرارداد اجاره را نخوانده امضا نمیکند. چند سوال ساده بپرسید:
- این امضا به چه کسی اجازه میدهد؟ نشانی قراردادی که اجازه میگیرد را ببینید. اگر با نشانی رسمی پروژه یکی نیست، رد کنید. در مقالهی آدرس کانترکت گفتهایم نشانی درست را از کجا پیدا کنیم.
- چه مقدار؟ اگر نوشته «نامحدود» (Unlimited) یا عدد خیلی بزرگی آمده، در بیشتر کیف پولها میشود آن را به همان مقداری که لازم دارید تغییر داد.
- اصلا چرا امضا؟ اگر کاری که میخواهید فقط دیدن یا ثبتنام است، امضای اجازهی خرج معنایی ندارد.
- متن را میفهمم؟ اگر پنجره پر از کد و عدد نامفهوم است و کیف پول نمیگوید چه چیزی جابهجا میشود، جواب «نه» است. امضا نکنید.
پس قاعدهی طلایی همین است: چیزی که نمیفهمید را امضا نکنید. یک فرصت از دست رفته بهتر از یک کیف پول خالی است.
مجوزهای توکن را چطور لغو کنیم؟ (Revoke)
لغو مجوز توکن یعنی همان چک سفیدامضای قدیمی را پس بگیرید. به این کار در کیف پولها Revoke میگویند. خبر خوب این است که برای این کار نه ۱۲ کلمه لازم است و نه تخصص؛ فقط باید بدانید کجا را نگاه کنید.
- ابزار درست را پیدا کنید. برای شبکهی اتریوم، اکسپلورر اتراسکن بخشی به نام Token Approval Checker دارد. برای ترون هم در صفحهی حساب در تروناسکن بخش مجوزها (Approval) هست. سایتهای جداگانهای مثل revoke.cash هم همین کار را برای چند شبکه انجام میدهند. نشانی را خودتان تایپ کنید؛ از پیوند پیام و تبلیغ وارد نشوید، چون درینرها از همین ابزارها هم نسخهی جعلی میسازند. طرز کار با اکسپلوررها را در آموزش اتراسکن و آموزش تروناسکن ببینید.
- فقط نشانی را بدهید، نه ۱۲ کلمه. برای دیدن مجوزها کافی است نشانی عمومی کیف پول را وارد کنید. هر ابزاری که برای «بررسی» یا «لغو» عبارت بازیابی خواست، خودش درینر است.
- فهرست را بخوانید. هر سطر یعنی یک قرارداد که اجازهی خرج یک توکن را دارد. ستون مقدار را ببینید؛ سطرهای «نامحدود» و قراردادهایی که نمیشناسید را علامت بزنید.
- لغو کنید. برای لغو، کیف پول را وصل کنید و روی دکمهی Revoke بزنید. این یک تراکنش واقعی است و کمی کارمزد شبکه میخواهد. پس کمی از ارز اصلی شبکه (مثلا اتر یا ترون) در کیف پول نگه دارید.
- هر چند ماه یک بار تکرار کنید. مثل اینکه هر از گاهی قفل در خانه را چک کنید. بعد از هر بار امتحان یک سایت تازه هم بد نیست سری بزنید.
یک نکتهی مهم: امضای Permit که هنوز استفاده نشده، در فهرست مجوزهای معمولی دیده نمیشود. اگر به امضایی مشکوک شدید، امنترین کار این است که موجودی را به یک کیف پول تازه منتقل کنید. پس لغو مجوز برای بستن درهای قدیمی است؛ برای دری که همین الان باز کردهاید، سرعت مهمتر است.
چطور از درینر جلوگیری کنیم؟ ۸ عادت ساده
امنیت کیف پول بیشتر عادت است تا ابزار. این هشت عادت جلوی بیشتر درینرها را میگیرد:
- دو کیف پول داشته باشید. یکی «کیف پول خرجی» با مبلغ کم برای امتحان سایتها، ایردراپها و بازیها. یکی «گاوصندوق» برای پسانداز که هرگز به سایت ناشناس وصل نمیشود. اگر درینر هم بزند، فقط کیف پول خرجی را میبرد.
- پسانداز بزرگ را در کیف پول سختافزاری نگه دارید. کیف پول سختافزاری کلید را بیرون از گوشی و کامپیوتر نگه میدارد و هر امضا را روی صفحهی خودش نشان میدهد. ولی حواستان باشد: اگر روی دستگاه هم دکمهی تایید را بزنید، درینر کارش را میکند. سختافزار جلوی بدافزار را میگیرد، نه جلوی امضای خود شما.
- نشانی سایتهای پرکاربرد را نشانک (بوکمارک) کنید و همیشه از همان وارد شوید، نه از جستوجو و تبلیغ.
- به توکن و NFT ناشناس دست نزنید. توکنی که خودش آمده را نفروشید، جابهجا نکنید و دنبال سایتی که رویش نوشته نروید. فقط پنهانش کنید. در مقالهی تتر فلش نمونهی ایرانی همین ترفند را گفتهایم.
- در اجازهها خسیس باشید. هر جا شد، بهجای «نامحدود» همان مقداری که لازم دارید را تایید کنید.
- به «پشتیبان» پیامدهنده اعتماد نکنید. هیچ پروژهی واقعی اول خودش در پیام خصوصی سراغ شما نمیآید. این همان مهندسی اجتماعی است.
- کیف پول و مرورگر را بهروز نگه دارید و افزونهی ناشناس نصب نکنید. هشدارهای امنیتی کیف پول را خاموش نکنید.
- مجوزها را مرتب بازبینی کنید، همانطور که در بخش قبل گفتیم.
چکلیست کاملتر امنیت را در مقالهی جلوگیری از هک کیف پول ارز دیجیتال آوردهایم.
اگر درینر کیف پولم را خالی کرد چه کنم؟
اول نفس عمیق بکشید. در این لحظه آدمها اشتباه دوم را میکنند که از اولی گرانتر است. این قدمها را به ترتیب بروید:
- باقیمانده را نجات دهید. یک کیف پول کاملا تازه با عبارت بازیابی تازه بسازید، روی دستگاهی که سالم میدانید. هر چه مانده را فورا به آن ببرید.
- مجوزها را لغو کنید. اگر هنوز کیف پول قبلی را لازم دارید، همهی مجوزهای مشکوک را Revoke کنید. اگر درینر حق مالک حساب را عوض کرده (مثلا در ترون)، آن کیف پول دیگر قابل اعتماد نیست؛ رهایش کنید.
- شواهد را نگه دارید. نشانی سایت جعلی، شناسهی تراکنشها (TxID)، نشانی کیف پول مهاجم و اسکرینشات پیامها.
- گزارش بدهید. به پلیس فتا شکایت کنید. اگر پول از راه یک صرافی ایرانی به کیف پول شما آمده یا به یکی از آنها رفته، به پشتیبانی همان صرافی هم خبر بدهید. میتوانید ماجرا را در فرم گزارش قربانیان کلاهبرداری هم ثبت کنید تا دیگران گیر نیفتند.
- گول «بازگردانندهی پول» را نخورید. بعد از هر دزدی، کسانی پیدا میشوند که میگویند «با پرداخت کارمزد، پولتان را برمیگردانیم». این تقریبا همیشه کلاهبرداری دوم است.
صادقانه بگویم: پولی که درینر برده، در بیشتر موارد برنمیگردد. برای همین تمام زور این مقاله روی پیشگیری است.
اشتباههای رایجی که راه را برای درینر باز میکند
- فکر اینکه «من ۱۲ کلمه را به کسی ندادم، پس امنم». درینر اصلا ۱۲ کلمه نمیخواهد.
- فکر اینکه «امضا کارمزد نخواست، پس چیزی جابهجا نشد».
- امتحان ایردراپ و سایت تازه با همان کیف پولی که پسانداز در آن است.
- اعتماد به سایتی که در صدر نتیجهی جستوجو است. گاهی آن «صدر» یک تبلیغ پولی جعلی است.
- زدن «تایید» روی گوشی وسط شلوغی، در تاکسی یا نیمهشب. امضای مهم را با حواس جمع انجام دهید.
- رها کردن مجوزهای سالهای قبل. هر پروژهای که روزی با آن کار کردید، امروز ممکن است هک شده باشد.
اگر تازه وارد این دنیا شدهاید، پیش از هر چیز با ایردراپ و راه تشخیص ایردراپ معتبر و فهرست انواع اسکم در ارز دیجیتال آشنا شوید. بیشتر درینرها لباس یکی از همینها را میپوشند.
سوالات متداول
درینر چیست؟
درینر یعنی سایت جعلی و قرارداد هوشمند مخربی که شما را فریب میدهد تا در کیف پولتان یک اجازه یا امضا تایید کنید. بعد با همان امضا، بیآنکه عبارت بازیابی را داشته باشد، توکنها و NFTهای شما را به کیف پول خودش میبرد.
آیا فقط با وصل کردن کیف پول به سایت، کیف پول خالی میشود؟
معمولا نه. اتصال فقط نشانی و موجودی شما را به سایت نشان میدهد. خطر از جایی شروع میشود که درخواست امضا یا تایید تراکنش را قبول کنید. ولی همین اتصال به درینر میگوید چه دارید، پس به سایت ناشناس وصل نشوید.
چطور کیف پول با یک امضا خالی میشود؟
امضای Approve یا Permit به یک قرارداد اجازه میدهد از کیف پول شما خرج کند. اگر این اجازه نامحدود باشد و قرارداد مال مهاجم باشد، همهی موجودی آن توکن را بدون نیاز به رمز یا ۱۲ کلمه منتقل میکند.
مجوزهای توکن را چطور لغو کنیم؟
نشانی عمومی کیف پول را در بخش مجوزهای اکسپلورر شبکه، مثل Token Approval Checker در اتراسکن یا بخش Approval در تروناسکن، وارد کنید. مجوزهای نامحدود و ناشناس را با دکمهی Revoke لغو کنید. این کار کمی کارمزد شبکه میخواهد و هرگز ۱۲ کلمه لازم ندارد.
آیا امضایی که کارمزد نمیخواهد هم خطرناک است؟
بله. امضاهای Permit بیرون از شبکه انجام میشوند و کارمزد ندارند، ولی همان اجازهی خرج را میدهند. بزرگترین دزدیهای درینر در سالهای اخیر از همین نوع امضا بوده است. پس هر امضایی که متنش را نمیفهمید رد کنید.
کیف پول سختافزاری جلوی درینر را میگیرد؟
تا حدی. کیف پول سختافزاری کلید را از بدافزار دور نگه میدارد و امضا را روی صفحهی خودش نشان میدهد. ولی اگر خودتان روی دستگاه امضای مخرب را تایید کنید، درینر باز هم موفق میشود. باید متن امضا را بخوانید.
اگر درینر کیف پولم را خالی کرد، پولم برمیگردد؟
در بیشتر موارد نه، چون تراکنش بلاکچین برگشتپذیر نیست. باقیمانده را به کیف پول تازه ببرید، مجوزها را لغو کنید، شواهد را نگه دارید و به پلیس فتا گزارش دهید. به کسانی که برای بازگرداندن پول کارمزد میخواهند اعتماد نکنید.
نشانههای سایت درینر چیست؟
عجله و شمارش معکوس، جایزه یا ایردراپی که در آن ثبتنام نکردهاید، نشانیای که یک حرف با سایت اصلی فرق دارد، پیوند از پیام خصوصی یا تبلیغ، و درخواست امضا برای کاری که اصلا امضا لازم ندارد، مثل دیدن جایزه.
جمعبندی: درینر ارز دیجیتال با یک «نه» شکست میخورد
درینر نه رمز شما را میشکند و نه کیف پولتان را هک میکند. فقط منتظر میماند تا خودتان یک چک سفیدامضا دستش بدهید. خبر خوب این است که جلویش را هم خودتان میگیرید: با یک کیف پول جدا برای امتحان، خواندن هر امضا پیش از تایید، و پس گرفتن مجوزهای قدیمی.
پس دفعهی بعد که پنجرهی امضا باز شد، اول سه سوال بپرسید: به چه کسی اجازه میدهم؟ چقدر؟ و اصلا چرا؟ اگر جواب یکی را ندانستید، «رد» بزنید. هیچ ایردراپی ارزش پسانداز شما را ندارد. قیمت روز ارزهایی که در کیف پول دارید را هم میتوانید در صفحهی قیمت ارزهای دیجیتال امروز ببینید.